
وفاة مريض تلاحق هاكرًا روسيًا بعد هجوم إلكتروني على مستشفيات لندن
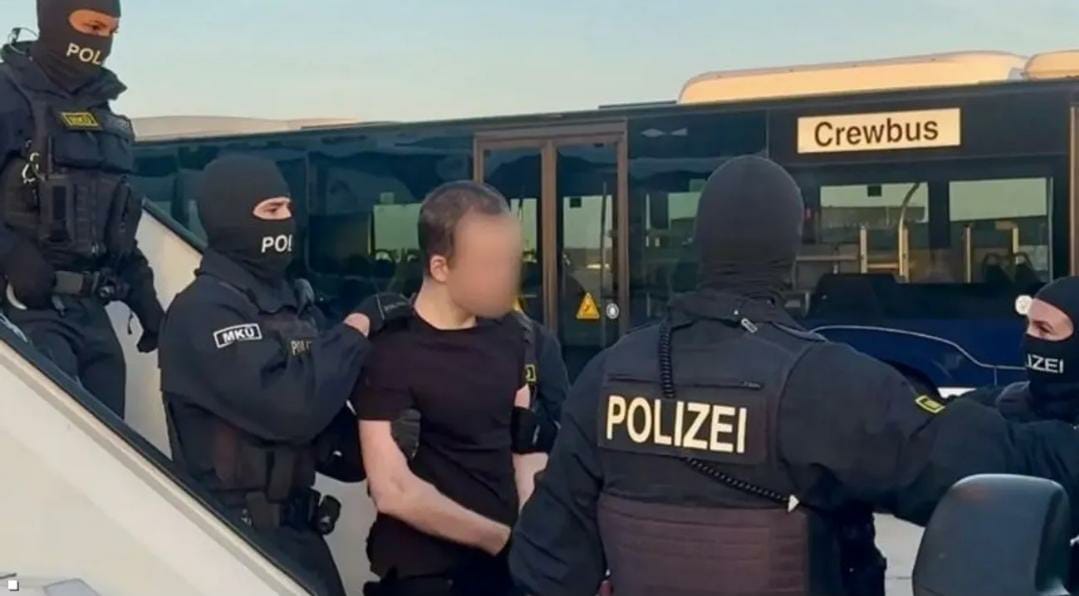
تحقق السلطات الألمانية مع قرصان إلكتروني روسي يبلغ 28 عامًا، يُشتبه في انتمائه إلى عصابة ”كيلين“ المتهمة بشن هجمات إلكترونية على آلاف المؤسسات وابتزازها، بعدما استهدف هجوم نفذته العصابة شركة بريطانية للخدمات التشخيصية، وأسهم التأخر في الحصول على نتيجة فحص دم بسبب تداعياته في وفاة مريض، فيما تبحث الشرطة البريطانية احتمال فتح قضية قتل غير مشروع.
وأدرج المحققون الألمان الهجوم الذي استهدف شركة ”سينوفيس“ في يونيو 2024 ضمن تحقيقاتهم، بالتزامن مع تحقيق بريطاني في ملابسات وفاة المريض ومدى ارتباطها بالهجوم الإلكتروني، وفق ما أورده موقع ”لايت هاوت كلينك“.
وأُلقي القبض على المشتبه به، المعروف إعلاميًا باسم ”فلاديمير كيه“، في اليابان خلال مايو 2026، بعدما سافر إليها لقضاء عطلة. وأوقفته الشرطة اليابانية فور وصوله، بناءً على تحركات السلطات الألمانية التي بدأت إجراءات تسليمه إليها.
وتتهمه السلطات الألمانية بالمشاركة في اختراق شركة لوجستية خلال سبتمبر 2024، وتشفير بياناتها وابتزازها للحصول على نحو 160 ألف دولار بالعملات المشفرة.
هجوم عطّل خدمات المستشفيات
استهدفت عصابة ”كيلين“ شركة ”سينوفيس“ المتخصصة في خدمات التشخيص والتحاليل المرضية في 3 يونيو 2024، ما تسبب في إعلان حالة طوارئ في مستشفيات بلندن، وتعطيل خدمات نقل الدم وإلغاء عمليات جراحية.
وأدى الهجوم إلى تحويل مرضى الحالات الطارئة إلى مستشفيات أخرى، واستمرار الاضطرابات لأسابيع، فضلًا عن تعطيل أكثر من 10 آلاف موعد طبي، في واحدة من أبرز الهجمات الإلكترونية التي طالت القطاع الصحي البريطاني.
وبعد نحو عام من الاختراق، أكدت مؤسسة ”كينغز كوليدج“ الصحية البريطانية وفاة أحد المرضى بصورة غير متوقعة، موضحة أن التأخر في الحصول على نتيجة فحص الدم الذي أجراه كان أحد العوامل التي أسهمت في وفاته.
وتبحث الشرطة البريطانية احتمال أن تقود التحقيقات إلى قضية قتل غير مشروع، في مسار قانوني قد يشكل سابقة في التعامل مع جرائم القرصنة الإلكترونية. ويتطلب تحديد المسؤولية الجنائية إثبات الصلة بين الهجوم والوفاة، وتحديد دور المتورطين فيها.
ابتزاز آلاف المؤسسات
تواجه عصابة ”كيلين“ اتهامات باختراق أكثر من 4 آلاف مؤسسة منذ عام 2024، وابتزاز ضحاياها للحصول على أكثر من 140 مليون دولار، عبر هجمات استهدفت قطاعات متعددة ومؤسسات حيوية في دول مختلفة.
وعقب اختراق ”سينوفيس“، هدد المهاجمون بنشر البيانات الطبية الحساسة على أحد مواقع الإنترنت المظلم، قبل أن ينشروها بالفعل بعد رفض الشركة دفع الفدية.
ووفق التحقيقات، ادعت العصابة وجود صلة بين هجومها على الشركة والمستشفيات البريطانية وموقف المملكة المتحدة من الحرب الروسية الأوكرانية.
وامتدت هجمات العصابة إلى مدارس وشركات ومجالس محلية ومؤسسات طبية، كما نُسب إليها الهجوم الذي استهدف شركة ”أساهي“ اليابانية في أكتوبر 2025.
ولا يزال التحقيق مطالبًا بتحديد مدى تورط المشتبه به في الهجوم على ”سينوفيس“، وما إذا كانت الأدلة ستثبت مسؤوليته الجنائية عن الأضرار التي لحقت بالمرضى، بما فيها الوفاة المرتبطة بتأخر نتيجة الفحص.